La notizia arrivata dalla Francia fa scattare l’allerta anche in Italia, mentre le rivendicazioni di due gruppi filorussi alzano l’asticella per la cyber sicurezza
Sta iniziando un’inedita guerra cibernetica che punta a destabilizzare la società civile, minando le basi della vita quotidiana dei cittadini?
L’ipotesi, purtroppo, potrebbe essere tutt’altro che priva di fondamento.
Sulle possibili contromosse nei confronti delle azioni hacker da allestire per non farsi trovare impreparati, stanno dunque riflettendo in molti: dagli esperti del settore, alla stessa Unione Europea.
Tanto più in considerazione del fatto che, dopo l’estensione degli ultimi giorni a più Paesi, Italia compresa, il boicottaggio dei frigoriferi alimentari dei supermercati ha registrato una preoccupante evoluzione.
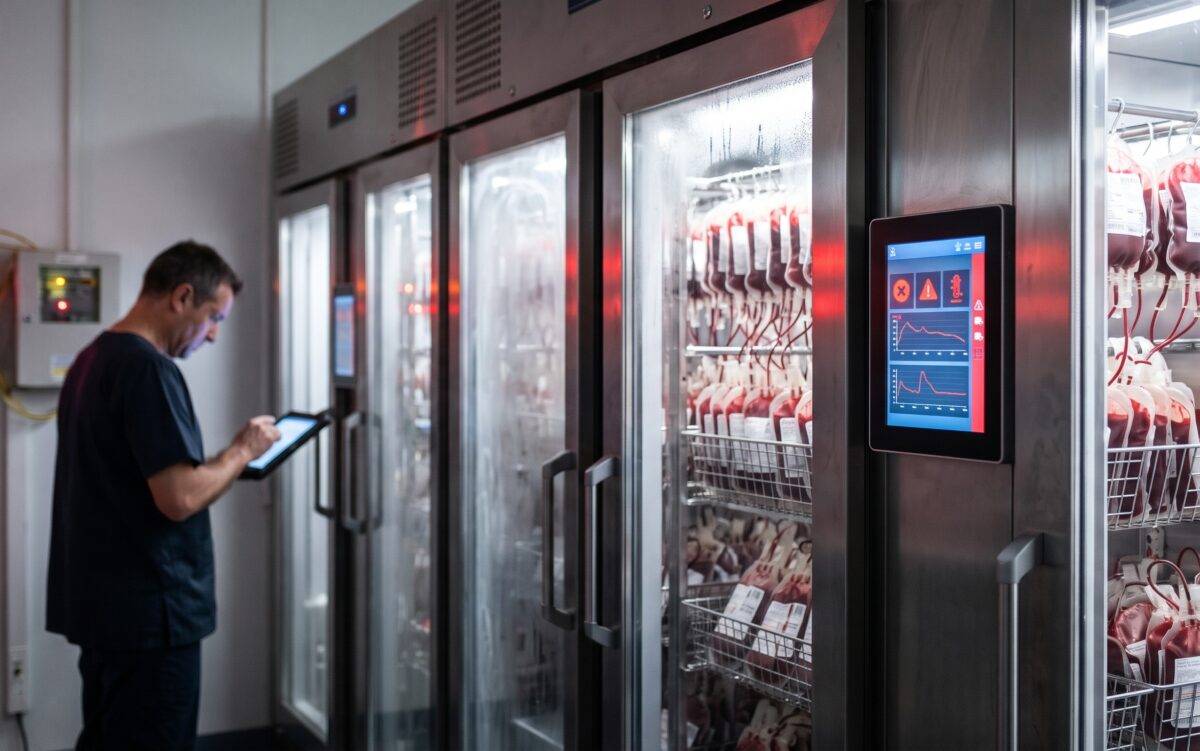
Come il primo attacco di questo tipo era partito, a metà ottobre dalla Francia, così è infatti arrivata da oltralpe la notizia che, a finire nel mirino dei pirati informatici, sono state ora le celle di conservazione del sangue.
Il tutto, a completare il quadro, mentre sono arrivate le prime presunte rivendicazioni di due gruppi filorussi. Che hanno indicato tra i possibili obiettivi anche reti idriche, centrali elettriche e impianti industriali.
L’attacco hacker alle celle frigorifere del sangue in Francia e le reazioni
La strategia messa in atto dagli hacker nell’attacco alle celle frigorifere in cui vengono conservati il sangue e le sacche di plasma dei donatori francesi è la stessa utilizzata in precedenza nei confronti dei frigoriferi utilizzati per la conservazione dei cibi. I pirati informatici sono cioè riusciti a entrare nei sistemi informatici di gestione utilizzati dai fornitori del servizio all’Istituto nazionale del sangue alterando le temperature programmate, portandole cioè da -30 a 110 gradi. A essere colpite, lunedì, sarebbero state 3 sedi regionali che ospitano le celle.
Il Ministero della Salute francese ha assicurato che non ne è derivata nessuna ripercussione sanitaria, essendo stata salvaguardata la sicurezza delle scorte grazie ai sistemi di monitoraggio e allarme delle strutture e alle misure precauzionali immediatamente attuate. Ed è stato intensificato anche il monitoraggio delle temperature. Si è comunque alzato il livello di attenzione per sistemi che hanno mostrato la loro vulnerabilità. Un allarme che, tra gli altri Paesi, è arrivato anche in Italia, con lo svolgimento di indagini e la mappatura dei siti sensibili da parte dell’intelligence.
Il nostro Centro nazionale sangue ha intanto rivolto alle strutture trasfusionali un invito a mantenere la massima attenzione, verificando le temperature e adeguando le misure di sicurezza per la prevenzione dei rischi emergenti. E l’Agenzia per la cybersicurezza nazionale ha emesso una nuova pressante raccomandazione ad adottare con la massima urgenza le misure di verifica e mitigazione già raccomandate da parte di tutti i soggetti pubblici e privati che impiegano tecnologie per il mantenimento della catena del freddo, nonché sistemi di telecontrollo e supervisione industriale.
La rivendicazione degli attacchi e i possibili obiettivi futuri
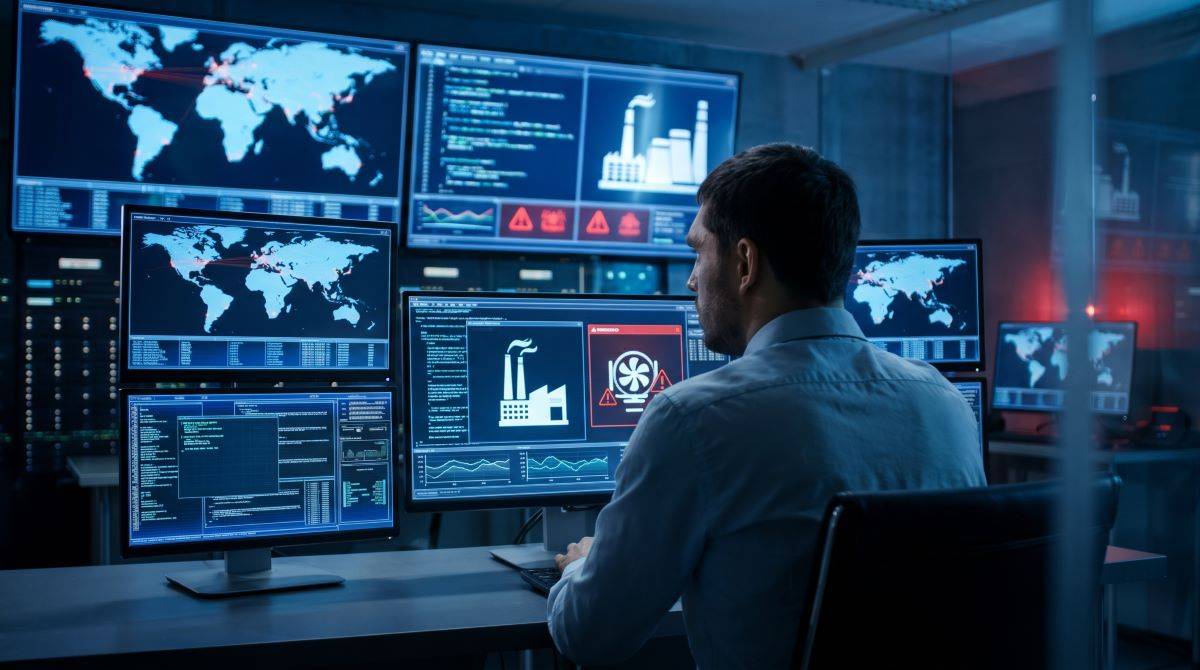
A fronte di un aumento di campagne informatiche ostili, attribuire con un buon grado di certezza la provenienza degli attacchi non è semplice. In tal senso, per quanto da verificare, è comparsa però sul dark web e su Telegram una rivendicazione dei recenti episodi, firmata dai gruppi Noname e Z-Pentest, tra i più attivi nella propaganda filorussa e già in passato coinvolte in attacchi a infrastrutture. Preoccupa, dunque, la minaccia che hanno lanciato, individuando come possibili obiettivi futuri acquedotti, centrali elettriche, impianti industriali e siti di stoccaggio alimentare.
Nasce da qui l’esigenza di massimizzare la protezione dei sistemi, troppo spesso vulnerabili, che vengono visti dagli hacker come un canale per loro facilmente accessibile al fine di ottenere il massimo risalto mediatico attraverso le loro azioni di boicottaggio. Serve insomma grande attenzione per tutti i dispositivi connessi e relative interfacce, a partire dai sistemi di controllo di supervisione e acquisizione dati, non potendo però escludere per esempio nemmeno i sistemi di produzione di energia, i dispositivi di videosorveglianza o gli impianti di climatizzazione.
Alberto Minazzi